Anzeige
Anzeige
Anzeige
Lesedauer 3 Min.

Swisscom Cybersecurity Threat Radar 2025: neue Gefahren im Visier

Keine Entspannung an der Cybersecurity-Front, so der aktuelle «Threat Radar» von Swisscom. Cyberkriminalität, geopolitische Veränderungen und technische Entwicklungen verschärfen die Bedrohungslage. Die Studie identifiziert vier Hauptbereiche und fordert Zero-Trust.
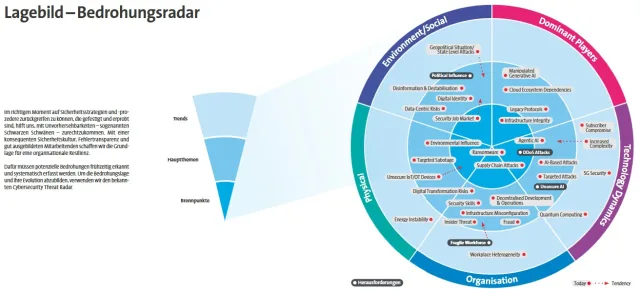
Der jährliche Cybersecurity Threat Radar von Swisscom bietet einen umfassenden Überblick über die aktuellen Cyberbedrohungen in der Schweiz.
© (Quelle: Swisscom)

Der Cybersecurity Threat Radar 2025 von Swisscom analysiert aktuelle Cyberbedrohungen in der Schweiz und betont die Notwendigkeit kontinuierlicher Sicherheitsanpassungen durch Unternehmen. Der Bericht identifiziert dabei vier Hauptbedrohungen:
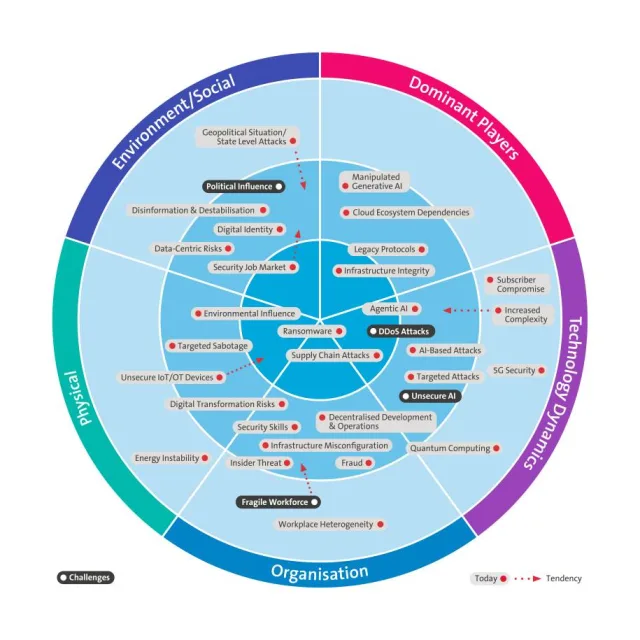
Der Cybersecurity Threat Radar gibt einen Überblick über die aktuellen Cyberbedrohungen in der Schweiz. © Quelle: Swisscom

1. DDoS-Attacken als Dienstleistung

Die Anzahl von Distributed Denial of Service (DDoS) Angriffen hat sich in der Schweiz von 2023 auf 2024 verdoppelt. Im Durchschnitt kommt es täglich zu 293 DDoS-Attacken. Dies ist auch dem Umstand geschuldet, dass DDoS-Attacken vermehrt gegen eine geringe Gebühr als Dienstleistung auf kriminellen Marktplätzen im Darknet angeboten werden.

2. Fragile Workforce

Der Bedarf an hochqualifizierten IT-Security-Experten übersteigt oft das Angebot, was Unternehmen vor grosse Herausforderungen stellt. Das Fehlen gut ausgebildeter Mitarbeiter kann die Abwehrfähigkeit gegenüber Cyberbedrohungen erheblich schwächen und sowohl für Unternehmen als auch deren interne Cybersecurity-Experten zu einer Belastung werden. Wenn Mitarbeitende überfordert sind, können Fehlentscheidungen die Folge sein, was ein erhebliches Sicherheitsrisiko darstellt.

3. Politischer Einfluss

In sich rasch verändernden geopolitischen Zeiten sehen sich Unternehmen zunehmend mit politischen Einflüssen und regulatorischen Vorgaben konfrontiert, die teilweise weitreichende Auswirkungen auf ihre Sicherheitsstrategien haben. Eine flexible und vorausschauende Cybersicherheitsstrategie ist entscheidend, um diesen dynamischen Herausforderungen gerecht zu werden.

4. Shadow AI

Hierbei handelt es sich um nicht autorisierte oder verbotener Weise eingesetzte KI-Systeme, die vor allem auch ein Datenschutzrisiko darstellen. Der Gebrauch von Schatten-KI kann gezielte Attacken wie Phishing, Datenmanipulation und Identitätsdiebstahl erheblich verstärken und stellt eine schwer zu entdeckende Gefahr für die IT-Infrastruktur dar.

Swisscom empfiehlt Unternehmen, ihre Sicherheitsstrategien kontinuierlich zu überprüfen und anzupassen, um diesen Bedrohungen effektiv zu begegnen. Der vollständige Bericht bietet detaillierte Analysen und Handlungsempfehlungen. Hier geht es zum Download (PDF, 2280 kB)


Security & Compliance Phishing Ransomware Studie DDoS
Anzeige

Neueste Beiträge

Warum KI die Geschäftslogik verstehen muss
Das Schweizer Softwareunternehmen Natzka erweitert seine Entscheidungsplattform um ein KI-Framework. Es soll Unternehmensdaten, Geschäftsregeln und bestehende KI-Modelle verbinden und so fundierte Entscheidungen erleichtern.
3 Minuten
Siemens Schweiz meldet Rekordzahlen und investiert in Campus-Ausbau
Siemens steigert den Schweizer Umsatz auf 3,171 Milliarden Franken. Weltweit legt die von Zug aus geführte Einheit Smart Infrastructure um zwölf Prozent zu. Rechenzentren treiben die Nachfrage nach Energieverteilung und Gebäudetechnik.
3 Minuten
Init7 erhebt Beschwerde beim Bundesgericht gegen das «Glasfaserstreit»-Urteil
Mit Bedauern nimmt Init7 von der Mitteilung der Wettbewerbskommission WEKO Kenntnis, das fragwürdige Urteil des Bundesverwaltungsgerichts im sogenannten «Glasfaserstreit» vom 13. Oktober 2026 nicht an das Bundesgericht weiterziehen zu können.
5 Minuten
12. Nov 2026

Das könnte Sie auch interessieren

Kritische Schwachstellen in PHP - Sicherheitsupdates sofort einspielen
Zwei kritische Schwachstellen in PHP können Angreifern ermöglichen, ohne Anmeldung Schadcode auf betroffenen Servern auszuführen. Sicherheitsupdates sind jetzt verfügbar. Das Bundesamt für Cybersicherheit (BACS) empfiehlt, betroffene Systeme unverzüglich zu aktualisieren.
2 Minuten
21. Okt 2026
it-sa 2026 verzeichnet deutliches Besucherplus
Die Cybersecurity-Messe it-sa in Nürnberg hat ihren Wachstumskurs fortgesetzt. Mit über 33'000 Fachbesuchern aus mehr als 70 Ländern stieg die Besucherzahl gegenüber dem Vorjahr um rund 20 Prozent. Erstmals waren mit 1005 Unternehmen mehr als 1000 Aussteller vertreten.
2 Minuten
Samsung und Telekom machen das Smartphone zum digitalen Schlüssel
Samsung zeigt auf der Sicherheitsmesse it-sa gemeinsam mit der Deutschen Telekom, wie Smartphones als digitale Identitätsnachweise eingesetzt werden können. Zudem stellt der Hersteller Neuerungen seiner Sicherheitsplattform Knox Native vor, die den Einsatz von Anwendungen auf dienstlichen Mobilgeräten in Behörden erleichtern sollen.
3 Minuten
28. Okt 2026
Anzeige
Anzeige
Anzeige
Anzeige
Anzeige