Anzeige
Anzeige
Anzeige
Lesedauer 3 Min.

Cyberangriffe werden professioneller und automatisierter

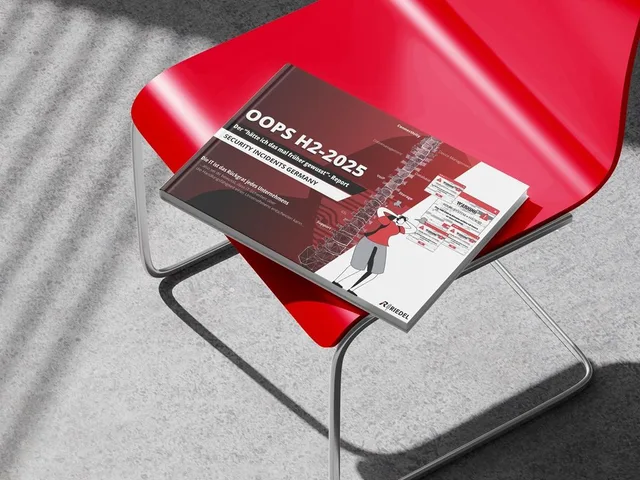
Cyberangriffe werden zunehmend professioneller organisiert, stärker automatisiert und verursachen immer häufiger operative sowie wirtschaftliche Schäden. Zu diesem Ergebnis kommt der aktuelle OOPS Report von RIEDEL Networks, der mehr als 150 dokumentierte IT-Sicherheitsvorfälle aus dem zweiten Halbjahr 2025 auswertet.
RIEDEL-Networks-H2-2025.jpg
© RIEDEL Networks

Der Report zeigt wiederkehrende strukturelle Schwächen in vielen Organisationen. Dazu zählen fehlende Netzwerksegmentierung, unzureichendes Monitoring und veraltete Berechtigungsstrukturen. Zwar verfügen viele Unternehmen über einzelne Sicherheitsmechanismen, doch fehlt häufig eine durchgängige Überwachung sowie eine koordinierte Sicherheitsstrategie.

Cyberkriminelle nutzen diese Schwachstellen gezielt aus. Sie setzen verstärkt auf KI-gestütztes Social Engineering, automatisierte Auskundschaftung von IT-Infrastrukturen und Angriffe entlang digitaler Lieferketten. Gleichzeitig erhöhen Leaksites, feste Fristen und psychologischer Druck den Erpressungsdruck auf betroffene Organisationen.

«Cyberangriffe entwickeln sich zunehmend zu unternehmenskritischen Ereignissen mit unmittelbaren finanziellen und strategischen Folgen», berichtet Michael Martens, CEO von RIEDEL Networks. «Die grösste Gefahr ist dabei nicht nur der Angriff selbst, sondern wie lange er unentdeckt bleibt. Unternehmen müssen ihre Sicherheitsstrategie deshalb konsequent auf Erkennung, Reaktion und nachhaltige Resilienz ausrichten.»

Ransomware bleibt laut Report mit 32,5 Prozent weiterhin eine der dominierenden Angriffsformen, auch wenn der Anteil gegenüber dem ersten Halbjahr 2025 leicht zurückging. Gleichzeitig nimmt gezielter Datendiebstahl zu und macht inzwischen 33,4 Prozent der Vorfälle aus. Klassische Angriffskategorien wie DDoS-Attacken oder ausgenutzte Sicherheitslücken verlieren dagegen an Bedeutung.

Finanziell motivierte Cyberkriminelle prägen mit 86,95 Prozent der dokumentierten Fälle weiterhin das Angreiferbild. Staatliche Akteure, Hacktivisten und Insider spielen demgegenüber eine deutlich kleinere Rolle.

Besonders häufig betroffen sind Industrieunternehmen (34,6 Prozent), IT-Dienstleister (21 Prozent) und der Handel (17,9 Prozent). Während der Anteil von Angriffen auf den öffentlichen Sektor sinkt, werden Branchen wie Events & Medien sowie Bildung und Forschung stärker sichtbar.

Ein weiterer Trend sind grossvolumige Datenexfiltrationen im dreistelligen Gigabyte- bis Terabyte-Bereich. Gestohlene Daten werden über sogenannte Leaksites veröffentlicht oder als Druckmittel genutzt, was den wirtschaftlichen und reputativen Schaden für betroffene Organisationen erheblich erhöht.

Der vollständige OOPS Report H2-2025 steht hier zum Download bereit.

Anzeige

Neueste Beiträge

Warum KI die Geschäftslogik verstehen muss
Das Schweizer Softwareunternehmen Natzka erweitert seine Entscheidungsplattform um ein KI-Framework. Es soll Unternehmensdaten, Geschäftsregeln und bestehende KI-Modelle verbinden und so fundierte Entscheidungen erleichtern.
3 Minuten
Init7 erhebt Beschwerde beim Bundesgericht gegen das «Glasfaserstreit»-Urteil
Mit Bedauern nimmt Init7 von der Mitteilung der Wettbewerbskommission WEKO Kenntnis, das fragwürdige Urteil des Bundesverwaltungsgerichts im sogenannten «Glasfaserstreit» vom 13. Oktober 2026 nicht an das Bundesgericht weiterziehen zu können.
5 Minuten
12. Nov 2026
KI befeuert Online-Betrug - Akamai-Report
Im ersten Quartal 2026 gab es erstmals mehr Online-Betrugsfälle als klassische Phishing-Angriffe. Das zeigt der aktuelle State-of-the-Internet-Bericht (SOTI) «KI-gestützte digitale Täuschung: Bericht zu Betrug und Missbrauch 2026» von Akamai. Demnach hat sich die Zahl der erkannten Betrugsfälle fast verdoppelt. Phishing-Angriffe sind dagegen nur noch halb so lange aktiv wie zuvor.
3 Minuten

Das könnte Sie auch interessieren

Kritische Schwachstellen in PHP - Sicherheitsupdates sofort einspielen
Zwei kritische Schwachstellen in PHP können Angreifern ermöglichen, ohne Anmeldung Schadcode auf betroffenen Servern auszuführen. Sicherheitsupdates sind jetzt verfügbar. Das Bundesamt für Cybersicherheit (BACS) empfiehlt, betroffene Systeme unverzüglich zu aktualisieren.
2 Minuten
21. Okt 2026
it-sa 2026 verzeichnet deutliches Besucherplus
Die Cybersecurity-Messe it-sa in Nürnberg hat ihren Wachstumskurs fortgesetzt. Mit über 33'000 Fachbesuchern aus mehr als 70 Ländern stieg die Besucherzahl gegenüber dem Vorjahr um rund 20 Prozent. Erstmals waren mit 1005 Unternehmen mehr als 1000 Aussteller vertreten.
2 Minuten
Samsung und Telekom machen das Smartphone zum digitalen Schlüssel
Samsung zeigt auf der Sicherheitsmesse it-sa gemeinsam mit der Deutschen Telekom, wie Smartphones als digitale Identitätsnachweise eingesetzt werden können. Zudem stellt der Hersteller Neuerungen seiner Sicherheitsplattform Knox Native vor, die den Einsatz von Anwendungen auf dienstlichen Mobilgeräten in Behörden erleichtern sollen.
3 Minuten
28. Okt 2026
Anzeige
Anzeige
Anzeige
Anzeige
Anzeige