

Cyberangriffe aus ihrer Lieferkette bedrohen Unternehmen
Cybersecurity
in Drittel der Befragten aus Deutschland führt die Cybervorfälle auf zu umfassende und weitreichende Zugriffsrechte der Externen zurück. 68 Prozent erwarten, dass dieses Risiko in den nächsten ein bis zwei Jahre anhält oder sogar noch steigt. 47 Prozent halten den Fernzugriff durch Externe sogar für das grösste IT-Sicherheitsrisiko.
Eine Vielzahl von nicht fest angestellten Mitarbeitern aus der Lieferkette greift tagtäglich auf die IT-Ressourcen eines Unternehmens zu. Dabei handelt es sich zum Beispiel um Arbeitskräfte von Lieferanten, Zulieferern, Dienstleistern, Subunternehmern, Zeitarbeitsfirmen oder selbstständige Berater oder sonstige freie Mitarbeitende, zusammengefasst als sogenannte Drittanbieter.
Dirk Wahlefeld, Manager Unimate Tech Services der Imprivata GmbH, erläutert: „Ohne den Zugriff von Externen auf das IT-Netzwerk einer Firma kann heute praktisch kein Unternehmen mehr erfolgreich arbeiten. Aus IT-Sicherheitsperspektive gelten für sie nicht die gleichen Richtlinien und Regularien wie für Mitarbeitende eines Unternehmens, da sie nicht fest angestellt sind. Dieser fehlende Durchgriff erschwert auch die Durchsetzung der Richtlinien für digitale Identitäten, auf denen der Zugriff auf Unternehmens-IT-Netzwerke basiert.“
Fehlende Strategie
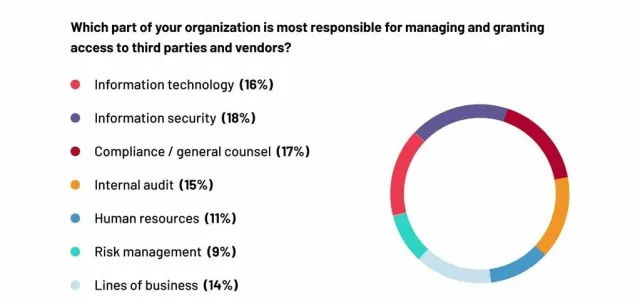
50 Prozent der Befragten aus Deutschland gaben an, dass ihr Unternehmen keine einheitliche Strategie für das Zugriffsmanagement von Externen hat, was die Verwaltung und Sicherung der Zugänge erheblich erschwert. Über die Hälfte der deutschen Teilnehmenden, 56 Prozent, berichtete, dass ihr Unternehmen eine umfassende Dokumentation aller Drittanbieter mit Zugriff auf ihr Netzwerk verfügt. Auf der Basis wurde ermittelt, dass 67 Prozent der befragten deutschen Unternehmen bis zu 20 externen Personen Zugriff gewähren, bei 25 Prozent sind es sogar 30 und mehr.
Die Konsequenzen der mangelnden Kontrolle des Zugriffs für Dritte ist erheblich: 53 Prozent der befragten Unternehmen verzeichneten einen Verlust oder Diebstahl vertraulicher Daten, 50 Prozent wurden mit Geldstrafen belegt und 49 Prozent mussten ihre Zusammenarbeit mit den Externen daraufhin beenden.
Mangelnde Ressourcen
Wahlefeld weiter: „Es gibt auch gute Nachrichten: 77 Prozent der Befragten aus Deutschland berichten, dass ihr Unternehmen eine sogenannte Vendor-Privileged-Access-Management-Lösung einsetzt, das heisst, eine IT-Lösung zur Verwaltung der Zugriffe von Externen.“ Allerdings sind nur 52 Prozent davon überzeugt, dass diese Lösung den Missbrauch beim Zugriff von Externen verhindert.
Der Grund, warum Technik alleine nicht ausreicht, liegt darin, dass sich IT-Abteilungen mit der Verwaltung der Zugänge Externer überlastet fühlen (43 Prozent der deutschen Befragten). Die Studie ermittelte, dass IT-, Sicherheits- und andere Teams in den deutschen Unternehmen im Schnitt 150 Stunden pro Woche mit der Analyse und Untersuchung der Sicherheit von Drittanbieter- und privilegierten Zugriffen verbringen. Die Ursachen für die Überlastung der IT-Abteilungen mit diesen liegen also in fehlendem Personal, manuellen Prozessen und fehlender zentraler Kontrolle.
Für die Studie hat das Ponemon Institut Ende 2024 1.942 IT- und IT-Sicherheitsverantwortliche in den USA (733), Grossbritannien (398), Deutschland (573) und Australien (238) befragt, die der Verwaltung von privilegierten Zugängen sowohl von Dritten als auch von internen Benutzern vertraut sind.








