Was Angreifer über Ihre Firma wissen, sollten Sie zuerst erfahren
Pressemitteilung
Viele KMU erfahren erst von einem Angriff, wenn es zu spät ist. Dabei ist vieles, was Angreifer nutzen, öffentlich sichtbar: gestohlene Zugangsdaten, falsch konfigurierte Mailserver, offene Dienste. Genau hier setzt n’guard.swiss an. Die Werkzeuge der Plattform «Cyber Threat Intelligence» sind kostenlos, brauchen weder Konto noch Anmeldung und zeigen in wenigen Minuten, wo ein Unternehmen steht.
In unter einer Minute sehen, was draussen sichtbar ist
Der Dark Web Check ist der meistgenutzte Einstieg. Man gibt die eigene Firmendomain ein und sieht in unter einer Minute, ob Zugangsdaten von Mitarbeitenden aus Infostealer-Infektionen im Umlauf sind, ob die Domain in bekannten Datenpannen oder auf Ransomware-Leak-Sites auftaucht und wie es um E-Mail-Sicherheit, TLS, offene Dienste und Subdomains steht. Score und Befunde erscheinen sofort. Die technischen Details und konkreten Massnahmen schaltet man mit einer E-Mail-Adresse der geprüften Domain frei.
Dazu kommen vier weitere Werkzeuge: Ransomware Intelligence zeigt, welche Gruppen Schweizer Firmen angreifen, samt Gruppenprofilen nach MITRE ATT&CK. Der IOC Radar prüft verdächtige IPs, Links oder Schwachstellen gegen neun öffentliche Quellen und liefert ein Urteil auf Deutsch. DDoS Intelligence zeigt die Angriffslage auf die Schweiz. Die Threat Reports fassen einen Monat oder ein Quartal für die Geschäftsleitung als PDF zusammen. Alle Daten stammen aus öffentlich zugänglichen Quellen, jede Quelle wird am Ergebnis genannt.
Die Lage der Schweiz, jede Woche neu
Der Cyber Threat Monitor bereitet die wöchentlichen Meldezahlen des Bundesamts für Cybersicherheit (BACS) auf. Jeden Montag erscheint dazu der Weekly Cyber Report. In der Kalenderwoche 42 gingen beim BACS 1’157 Meldungen ein, am häufigsten wegen Phishing. Auffällig war der Anstieg beim Cybersquatting, also dem Missbrauch von Markennamen, um 77 Prozent. In den letzten zwölf Monaten wurden 106 Schweizer Ransomware-Opfer öffentlich bekannt. Der Report ist als TLP:CLEAR eingestuft und darf mit Quellenangabe frei weiterverwendet werden.
Neue Fälle direkt aufs Handy
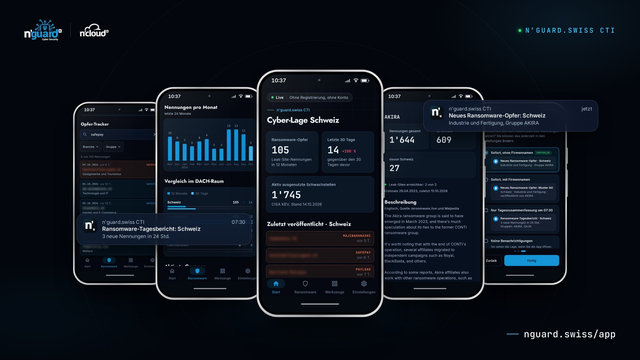
Mit der App «n’guard.swiss CTI» kommt diese Lage aufs Smartphone. Sie zeigt neue Leak-Site-Nennungen in der Schweiz, Deutschland, Österreich und Liechtenstein, den Verlauf über 24 Monate, einen durchsuchbaren Opfer-Tracker und Profile der aktivsten Gruppen. Auf Wunsch meldet sie neue Fälle sofort per Push, mit oder ohne Firmennamen oder als Tagesbericht um 07:30. Wie die Werkzeuge im Web ist auch die App kostenlos: keine Registrierung, kein Konto, kein Tracking. Installieren, öffnen, fertig. Sie ist ab sofort für Android im Google Play Store erhältlich, eine iPhone-Version folgt.
«Mit unseren Cyber-Threat-Intelligence-Werkzeugen sieht jede Firma kostenlos, wie die Bedrohungslage aussieht. Der logische nächste Schritt war, diese Lage dorthin zu bringen, wo man sie ständig dabei hat: aufs Handy», sagt Dario Corsini, CTO & CISO der n’cloud.swiss AG.
Wenn aus einer Meldung ein Vorfall wird
Die Werkzeuge zeigen nur, was von aussen sichtbar ist. Einen Penetrationstest oder eine laufende Überwachung ersetzen sie nicht. Für beides steht das Team von n’guard.swiss bereit. Den Managed SOC hat n’guard.swiss im Oktober deutlich ausgebaut, mit über 3000 zusätzlichen Überwachungsregeln und einem KI-SOC-Analysten. Er bewertet jeden kritischen Alarm innert ein bis fünf Minuten, verknüpft ihn mit weiteren Auffälligkeiten auf demselben System und schlägt die nächsten Schritte vor. Entscheiden tun weiterhin zertifizierte Analysten. Das KI-Modell läuft lokal in der eigenen Infrastruktur in Luzern, die Logdaten verlassen die Schweiz nicht.
Links
Cyber Threat Intelligence: nguard.swiss/cyber-threat-intelligence/
Dark Web Check: nguard.swiss/dark-web-check/
Cyber Threat Monitor: nguard.swiss/cyber-threat-monitor/
Weekly Cyber Report: nguard.swiss/cyber-weekly-report/
App n’guard.swiss CTI: nguard.swiss/app/
Google Play: play.google.com/store/apps/details?id=swiss.nguard.cti
Managed SOC: nguard.swiss/managed-soc/
Über n’guard.swiss und die n’cloud.swiss AG
n’guard.swiss ist die Cyber-Security-Marke der n’cloud.swiss AG. Das inhabergeführte Unternehmen aus Seengen betreut seit über 25 Jahren Schweizer KMU mit Cloud-Infrastruktur, Arbeitsplatzlösungen und IT-Sicherheit. Unter n’guard.swiss bietet es Penetrationstests, einen Managed SOC mit Überwachung rund um die Uhr sowie kostenlose Threat-Intelligence-Werkzeuge an.
Medienkontakt
n’cloud.swiss AG, Generationenweg 1, 5707 Seengen
+41 62 511 82 82, info@ncloud.swiss
Die Pressemitteilung stammt von der Firma n’cloud.swiss AG