

«Kann man Medientechnik hacken? Zwischen Technik, Mensch und Verantwortung»
leat con 26 Programm
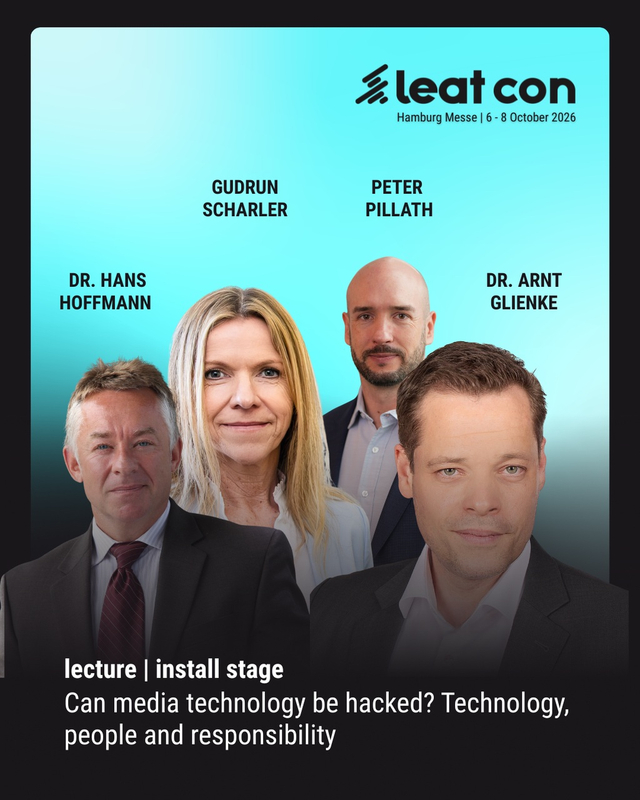
Ein Panel auf der LEaT con 26 beleuchtet, wo heute die grössten Risiken liegen, welche regulatorischen Anforderungen auf Unternehmen zukommen und wie sich Medien- und Eventinfrastrukturen wirksam schützen lassen.
Live-Produktionen, Streaming-Plattformen, Broadcast-Infrastrukturen und Eventnetzwerke basieren heute zunehmend auf IP-Technologien, Cloud-Diensten und vernetzten Workflows. Damit verschwimmen die Grenzen zwischen klassischer Medientechnik und IT immer stärker.
Gleichzeitig geraten Medienunternehmen, Produktionsdienstleister und Veranstalter zunehmend in den Fokus von Cyberkriminellen. Dabei geht es längst nicht mehr nur um gestohlene Daten. Cyberangriffe können Livestreams unterbrechen, Produktionen beeinträchtigen, Inhalte manipulieren oder erhebliche wirtschaftliche Schäden verursachen.
Die Erfahrungen aus realen Sicherheitsvorfällen zeigen zudem, dass viele Angriffe nicht mit hochentwickelten Hacking-Techniken beginnen, sondern mit gestohlenen Zugangsdaten, Phishing, menschlichen Fehlern, unzureichenden Berechtigungen oder fehlenden Sicherheitsprozessen.
In der Podiumsdiskussion sprechen Experten aus den Bereichen Medieninfrastruktur, Recht, Risikomanagement und Branchenstandards über die aktuelle Bedrohungslage, regulatorische Anforderungen und konkrete Handlungsempfehlungen für die Broadcast-, Medien- und Eventbranche.
Key Learnings
Die Besucher erfahren,
- warum Medien- und Eventinfrastrukturen zunehmend attraktive Angriffsziele werden
- weshalb viele Cyberangriffe nicht mit Technik, sondern mit Menschen und Prozessen beginnen
- welche Auswirkungen NIS2 und neue Governance-Anforderungen haben
- wie Unternehmen Risiken bewerten und Resilienz aufbauen können
- wie der Einstieg in eine strukturierte Sicherheitsstrategie gelingt
Die Panel-Teilnehmer
- Gudrun Scharler, Geschäftsführerin von Riedel Networks, bringt ihre Erfahrung mit den Herausforderungen von hochverfügbaren Netzwerken für Broadcast, Sport und Live-Events ein.
- Dr. Arnt Glienke, Partner bei Clarius Legal, berät Unternehmen zu IT-Recht, Datenschutz, Compliance und regulatorischen Anforderungen, insbesondere den Auswirkungen von NIS2
- Peter Pillath vom Spezialversicherungsmakler Hendricks beleuchtet das Thema aus der Perspektive von Risikomanagement und Cyberversicherung
- Dr. Hans Hoffmann von der Security4Media Association bringt seine langjährige Expertise zu Sicherheitsstandards und Best Practices in der internationalen Broadcast- und Medienbranche ein
Wann: 6. Oktober 2026, 11.45 bis 12.15 Uhr
Wo: Messe Hamburg Halle A4, Install Stage
Weitere Informationen und Tickets für die leat con 26 finden Sie hier!








