

Cybersicherheit lebt vom Austausch
Global Cyber Conference 2026
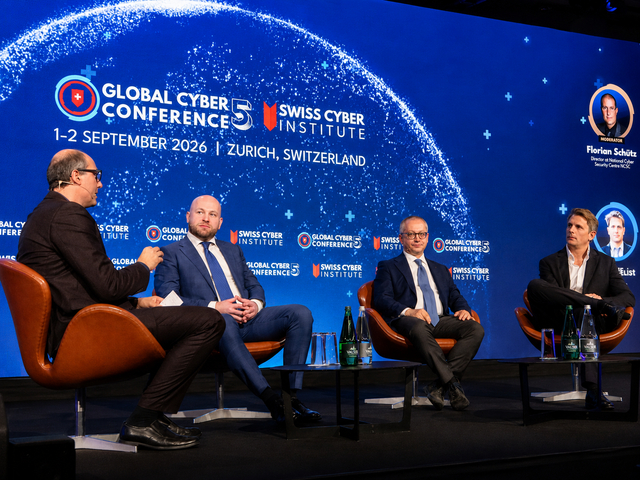
Unternehmen können ihre Cybersicherheit nicht mehr isoliert betrachten. Sie hängen von Cloud-Plattformen, Softwarelieferanten, internationalen Partnern und immer stärker von KI-Systemen ab. Eine Schwachstelle bei einem Dienstleister kann ganze Lieferketten treffen, ein geopolitischer Konflikt digitale Angriffe auslösen und ein unkontrollierter KI-Agent vertrauliche Daten nach aussen tragen.
Genau an diesem Punkt setzt die fünfte Ausgabe der Global Cyber Conference an. Unter dem Leitthema «Convergence» führte sie drei Bereiche zusammen, die sich kaum noch trennen lassen: klassische Cybersicherheit, KI-Sicherheit und Post-Quantum-Security. Organisiert wird die Konferenz vom Swiss Cyber Institute. Mehr als zuvor steht dabei das Networking im Vordergrund.
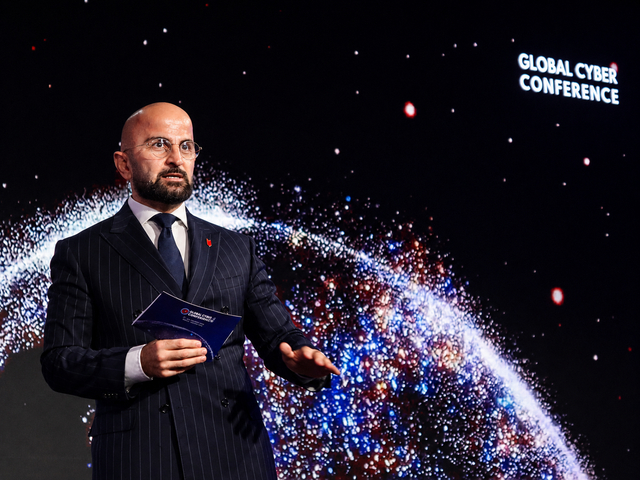
Samir Aliyev, Organisator der Global Cyber Conference und CEO des Swiss Cyber Institute, betonte die zunehmende Bedeutung der internationalen Zusammenarbeit im Bereich Cybersecurity.
Computerworld
Drei Entwicklungen wachsen zusammen
Die Themenwahl trifft den Nerv der Zeit. Künstliche Intelligenz beschleunigt die Arbeit der Verteidiger, erlaubt aber auch Angreifern, ihre Aktivitäten zu automatisieren und zu skalieren. Gleichzeitig übernehmen KI-Systeme zunehmend Aufgaben innerhalb geschäftskritischer Prozesse. Damit stellt sich nicht mehr nur die Frage, wie Unternehmen KI einsetzen, sondern auch, wie sie deren Entscheidungen kontrollieren, verwendete Daten schützen und autonome Aktionen begrenzen.
Parallel dazu müssen sich Unternehmen mit der Quantentechnologie befassen. Leistungsfähige Quantencomputer könnten künftig heute gebräuchliche Verschlüsselungsverfahren gefährden. Der Übergang zu quantensicheren Verfahren beginnt deshalb nicht erst dann, wenn diese Systeme verfügbar sind. Besonders sensible und langfristig schützenswerte Daten können bereits heute gestohlen und später entschlüsselt werden.
Auch geopolitische Risiken gehören inzwischen auf die Cyberagenda. Gemäss dem Global Cybersecurity Outlook 2026 des World Economic Forum erwarten 94 Prozent der befragten Führungskräfte, dass KI im laufenden Jahr der wichtigste Treiber für Veränderungen in der Cybersicherheit sein wird. 64 Prozent der Organisationen berücksichtigen bereits geopolitisch motivierte Cyberangriffe in ihrer Sicherheitsplanung. Gleichzeitig wächst die Sorge vor Abhängigkeiten innerhalb digitaler Lieferketten.
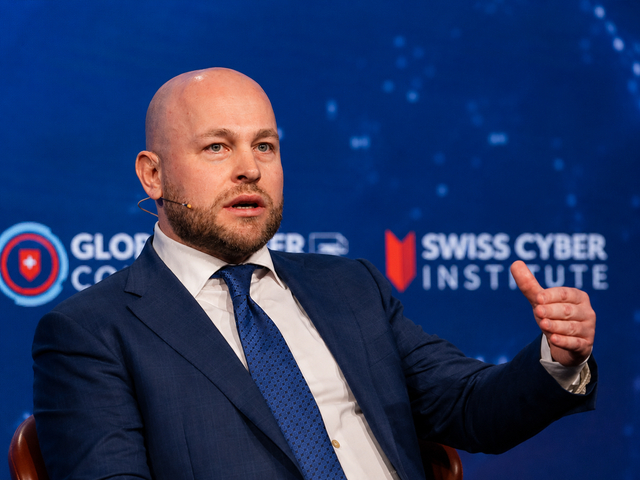
Die aktuellen Kriegserfahrungen bewogen Ivan Kalabashkin, Leiter des Cyber Departments beim ukrainischen Security Service, zur Aussage, dass der erste Cyber-Weltkrieg bereits im Gange sei.
Computerworld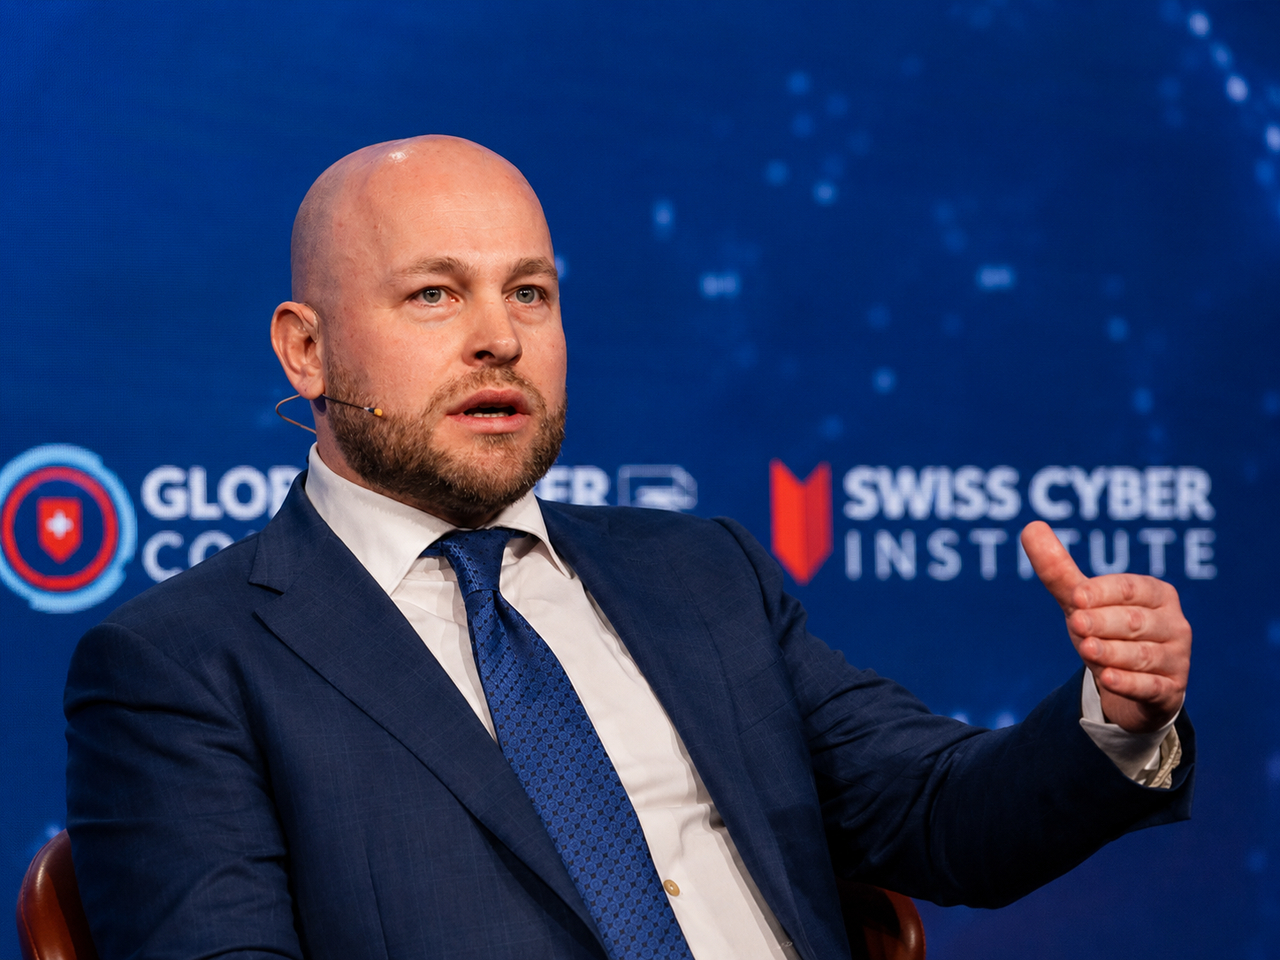
Von agentischen Angriffen bis zur digitalen Souveränität
Das diesjährige Konferenzprogramm griff diese Entwicklungen in Keynotes, Panels, Roundtables und praxisorientierten Formaten auf. Der erste Veranstaltungstag widmete sich unter anderem der veränderten Rolle des CISO, der Cyberkultur, der Belastung von Sicherheitsteams und den Lehren aus realen Angriffen.
Ein Schwerpunkt lag auf agentischen KI-Systemen. Angreifer können damit einzelne Schritte einer Attacke automatisieren, Informationen auswerten und ihr Vorgehen laufend anpassen. Unternehmen müssen deshalb lernen, Angriffe in Maschinengeschwindigkeit zu erkennen und zu beantworten. Gleichzeitig gilt es, die eigenen KI-Werkzeuge zu überwachen und Schatten-KI am Arbeitsplatz sichtbar zu machen.
Weitere Programmpunkte befassten sich mit Cyberrisiken in der Lieferkette, der Übersetzung technischer Gefahren in geschäftliche Entscheidungen sowie den Veränderungen nach einem schwerwiegenden Sicherheitsvorfall. Am zweiten Tag standen unter anderem das agentische Security Operations Center, kontinuierliche Sicherheitstests, Data Trust, KI-Governance, Identity Security, digitale Souveränität und die künftige Arbeitswelt auf dem Programm. Die Perspektive der Ukraine auf den Cyberkrieg verdeutlicht zudem, wie eng digitale Angriffe und geopolitische Konflikte inzwischen miteinander verbunden sind.
Internationale und interdisziplinäre Besetzung
Die Qualität einer Sicherheitskonferenz zeigt sich nicht allein an der Zahl der Vorträge, sondern vor allem an den Perspektiven, die aufeinandertreffen. In Zürich sprechen Fach- und Führungskräfte aus Unternehmen, Behörden, Strafverfolgung, Wissenschaft und Beratung.
Zu den Teilnehmenden gehörten Florian Schütz, Direktor des Bundesamts für Cybersicherheit, und Luca Tagliaretti, Executive Director des European Cybersecurity Competence Centre. Die Unternehmensseite vertraten unter anderem Jan Fecko, Group CISO von Ericsson, Jens Zerbst, CIO des Energieversorgers Vattenfall, Jonathan Sinclair, Head of Cyber Security for Pharma Technical Operations bei Roche, sowie Douglas Andrews, CISO von Galenica.
Die internationale Sicherheits- und Forschungsperspektive brachten unter anderem Ivan Kalabashkin vom ukrainischen Sicherheitsdienst, der Oxford-Professor Lucas Kello und Monica Kello vom King’s College London ein. Hinzu kommen Schweizer Fachleute wie Arlind Spahija, Head AI bei der Migros Bank, Maya Bundt, Verwaltungsrätin und Präsidentin des Steuerungsausschusses der Nationalen Cyberstrategie, sowie Anna-Lena Horlemann, Professorin für Quantum Computing and Information Theory an der Universität St. Gallen.
Dass auch Fachpersonen aus den Bereichen Personal, Organisationsentwicklung, Datenschutz, Polizei und Regulierung auftraten, ist folgerichtig. Cyberresilienz ist längst keine rein technische Disziplin mehr. Sie betrifft Führung, Unternehmenskultur, Verantwortlichkeiten, Kommunikation und die Fähigkeit, unter Druck Entscheidungen zu treffen.
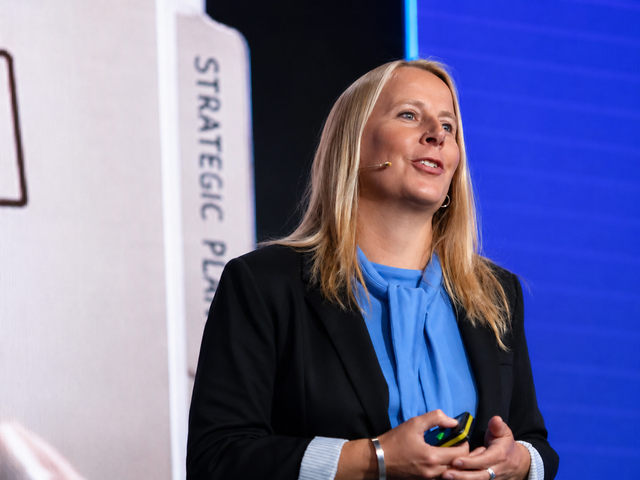
Einblicke und Ausblicke in die sicherheitsrelevanten Themenbereiche im Quantencomputing vermittelte Prof. Dr. Anna-Lena Horlemann von der Universität St. Gallen. Sie rechnet damit, dass der Q-Day in etwa zehn Jahren passiert.
Computerworld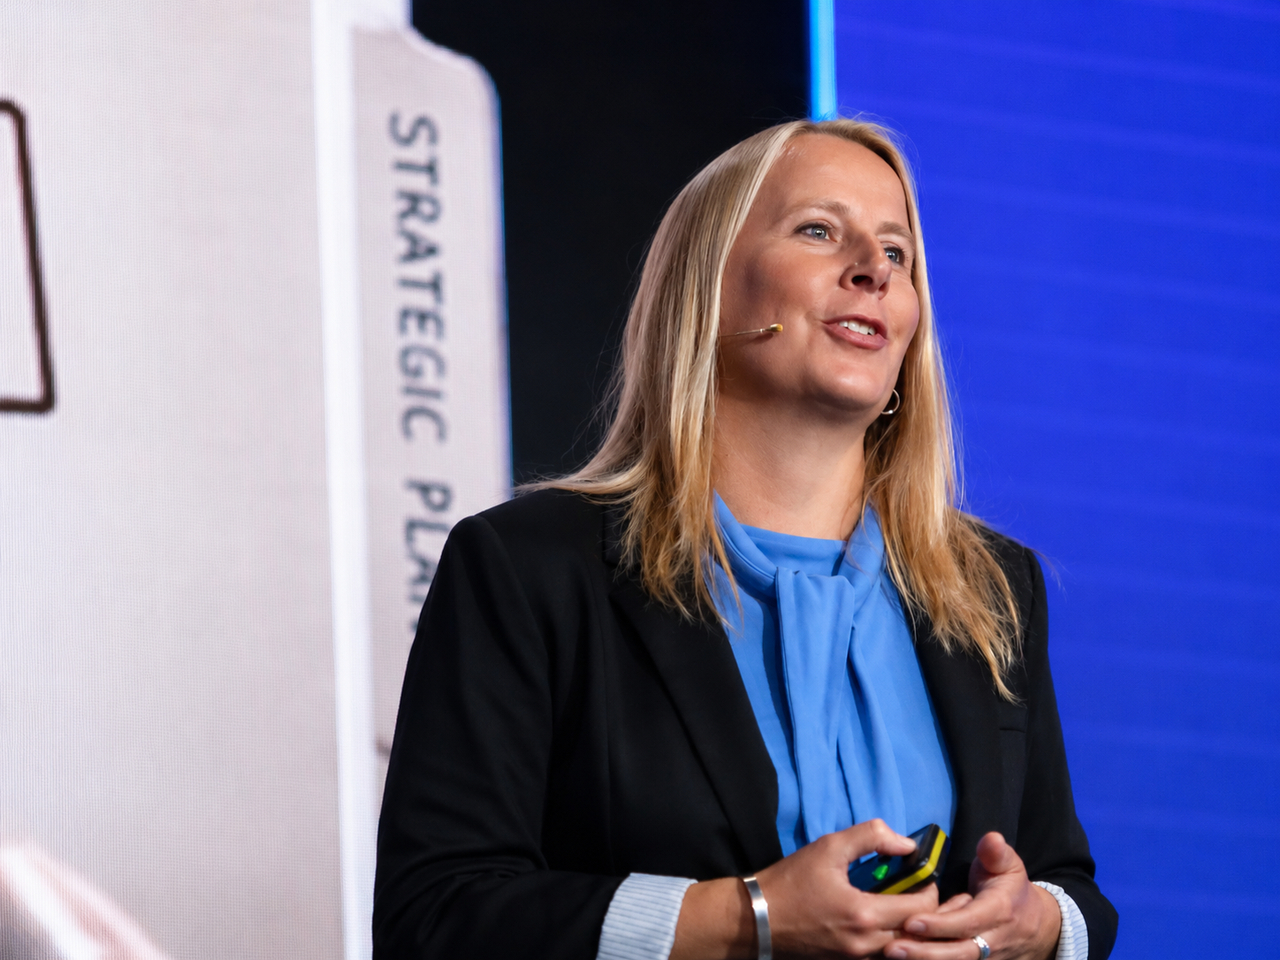
Angreifer tauschen sich ebenfalls aus
Der internationale Austausch ist gerade heute von besonderer Bedeutung. Cyberkriminelle arbeiten arbeitsteilig, handeln mit Zugangsdaten und Angriffswerkzeugen und bieten ihre Dienstleistungen über Ländergrenzen hinweg an. Staatliche, ideologisch motivierte und finanziell orientierte Akteure verwenden teilweise dieselben Methoden und Infrastrukturen.
Die europäische Cybersicherheitsagentur ENISA beobachtet eine zunehmende Überschneidung von Werkzeugen und Vorgehensweisen unterschiedlicher Tätergruppen. Ihr Threat Landscape 2025 basiert auf 4875 analysierten Vorfällen. Phishing war bei rund 60 Prozent der untersuchten Fälle der wichtigste Einstiegspunkt. Zugleich werden KI-Modelle und digitale Abhängigkeiten innerhalb von Lieferketten selbst zu Angriffszielen.
Auch die Schweiz bleibt von dieser Entwicklung nicht verschont. Das Bundesamt für Cybersicherheit erhielt im zweiten Halbjahr 2025 insgesamt 29’006 freiwillige Meldungen sowie 145 Meldungen zu meldepflichtigen Cybervorfällen. Der Halbjahresbericht des BACS verweist unter anderem auf Ransomware, gezielt auf die Schweiz zugeschnittene Phishing-Varianten und Angriffe auf internationale Softwarelieferketten.
Wenn Angreifer Erfahrungen, Werkzeuge und Infrastrukturen teilen, dürfen Verteidiger nicht in organisatorischen oder nationalen Silos verharren. CISOs müssen wissen, welche Angriffsmuster andere Unternehmen beobachten, wie sich Sicherheitsvorfälle tatsächlich bewältigen lassen und welche Massnahmen sich in der Praxis bewährt haben. Persönliche Netzwerke schaffen zudem Vertrauen – eine Voraussetzung, um in einer Krise rasch und offen Informationen auszutauschen.
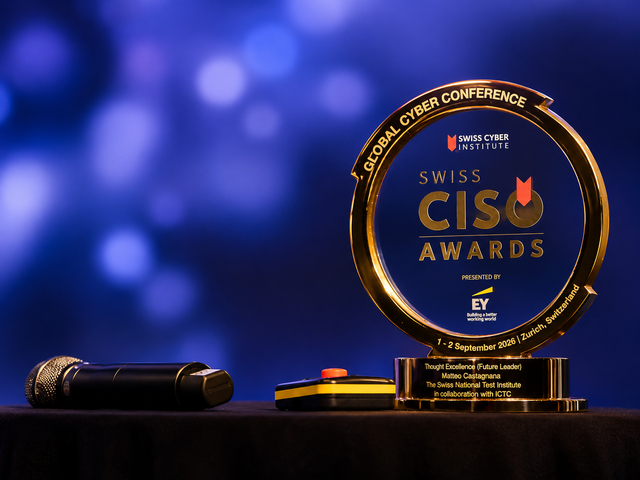
Die Verleihung der Swiss CISO Awards ist eingebettet in einen feierlichen Rahmen und zeichnet die Verdienste der CISO-Verantwortlichen aus.
Computerworld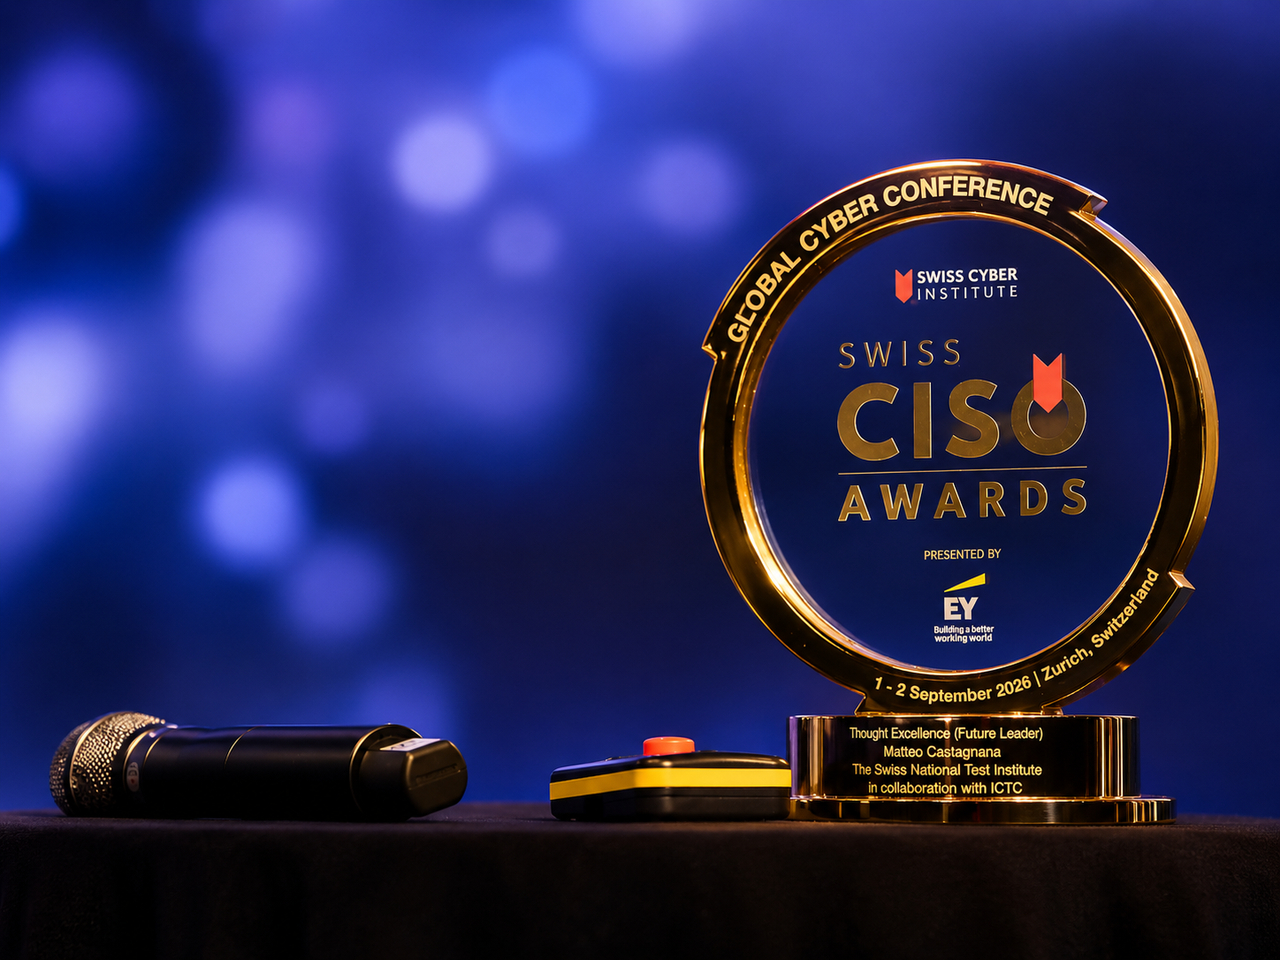
Mehr als eine Vortragsveranstaltung
Darin liegt eine besondere Stärke der Global Cyber Conference. Das Verhältnis von 50 Prozent Wissensvermittlung und 50 Prozent Networking gibt dem direkten Gespräch bewusst viel Raum. Roundtables, Networking-Frühstücke und interaktive Formate sollen nicht nur Visitenkarten produzieren, sondern den Austausch über Erfahrungen, Fehlentscheidungen und funktionierende Lösungsansätze ermöglichen.
Ergänzt wird das Programm durch die Swiss CISO Awards. Sie würdigen Sicherheitsverantwortliche in den Kategorien «Swiss CISO of the Year», «CISO for Culture and Diversity» und «Future Leader». Damit rückt die Konferenz auch jene Personen ins Zentrum, die Cybersicherheit innerhalb ihrer Organisation verankern und häufig unter hohem Erwartungsdruck Verantwortung übernehmen.
Die Global Cyber Conference hat sich damit zu einem wichtigen Treffpunkt der Schweizer und europäischen Cybersicherheitsgemeinschaft entwickelt. Ihr Wert liegt nicht nur in den Vorträgen. Mindestens ebenso wichtig sind die Beziehungen, die zwischen Unternehmen, Behörden, Forschung und internationalen Fachleuten entstehen. Denn wenn der nächste schwerwiegende Angriff beginnt, ist es zu spät, erst noch ein vertrauenswürdiges Netzwerk aufzubauen.








