Jährliche Penetrationstests reichen nicht für jedes Unternehmen aus. Insbesondere bei häufigen Software-Updates und dynamischen Cloud-Umgebungen können kontinuierliche Sicherheitsprüfungen sinnvoll sein. Entscheidend sind die Veränderungen der Angriffsfläche, so ein Beitrag der Cybersecurity-Unternehmen NetSPI und Synack.
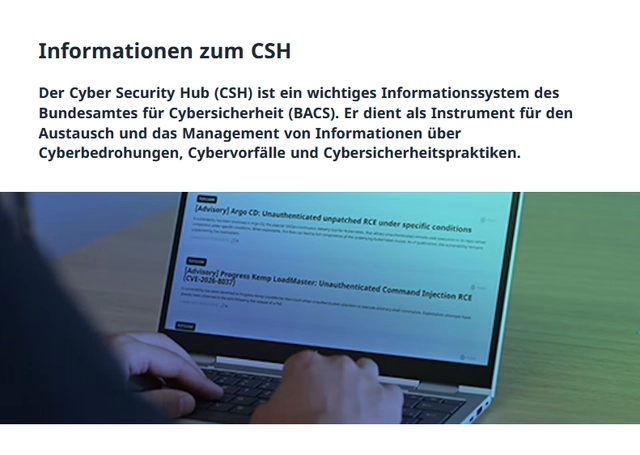
Seit dem 1. April 2025 müssen Betreiber kritischer Infrastrukturen Cyberangriffe innerhalb von 24 Stunden an das Bundesamt für Cybersicherheit (BACS) melden. Hierfür nutzt das BACS die Online‑Plattform Cyber Security Hub (CSH), über die meldepflichtigen Vorfälle sowie aktuelle Bedrohungs‑ und Schwachstellendaten ausgetauscht werden können.
Die Cybersecurity-Messe it-sa in Nürnberg hat ihren Wachstumskurs fortgesetzt. Mit über 33'000 Fachbesuchern aus mehr als 70 Ländern stieg die Besucherzahl gegenüber dem Vorjahr um rund 20 Prozent. Erstmals waren mit 1005 Unternehmen mehr als 1000 Aussteller vertreten.
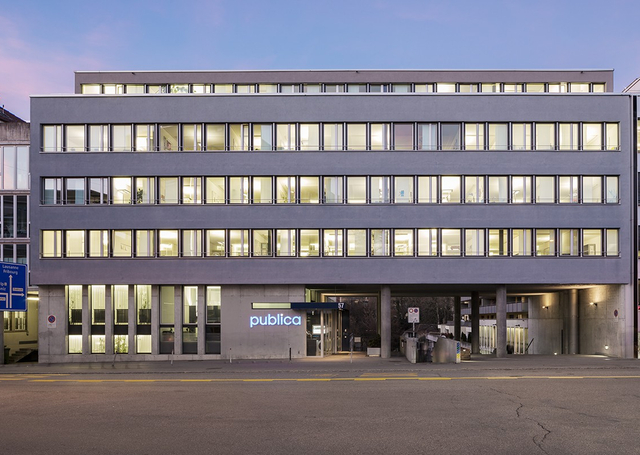
Ende September wurde ein externer Softwarelieferant der Pensionskasse des Bundes Publica Opfer eines Cyberangriffs. Derzeit sind die relevanten Bundesstellen gemeinsam mit der Firma daran abzuklären, welche Daten betroffen sind. Die Bundesanwaltschaft hat Ermittlungen aufgenommen.
Kompromittierte Identitäten haben sich zum wichtigsten Einfallstor für Cyberangriffe entwickelt. Das zeigt der Annual Threat Report 2026 des KI-Cybersicherheitsanbieters Darktrace, der die globale Bedrohungslage des Jahres 2025 analysiert.
Die Tech- und Cybersecurity-News-Website Cybernews.com hat die AI Incident Database analysiert und festgestellt, dass Deepfakes im Jahr 2025 die häufigste Art von KI-Vorfällen waren.
Anderthalb Jahre nach einer Cyberattacke gegen die deutsche Partei CDU hat der Generalbundesanwalt die Ermittlungen von den bisher zuständigen Ermittlungsbehörden im Bundesland Nordrhein-Westfalen übernommen.
Swiss Post Cybersecurity verbindet Schweizer Werte wie Präzision und Vertrauen mit moderner Cyberabwehr. An der it-sa 2025 präsentierte das Unternehmen ein umfassendes Angebot. VR-Präsident Daniel Gerber sprach dabei über Hintergründe und Herausforderungen.
Eine Tochtergesellschaft der bundeseigenen Rüstungsfirma Ruag MRO Holding ist in den USA von Hackern angegriffen worden. Das Schweizer Unternehmen spricht von einem "Sicherheitsvorfall" und sagt, dieser werde derzeit professionell aufgearbeitet.